Analyse · intelligence artificielle
Pythie
L'IA qui relie les événements pour reconstituer l'attaque, et explique son verdict.
Séquence
Étape par étape
Elle reçoit
Alertes et événements, de NOX ou d'un autre outil.
Elle relie
Quel processus a lancé quoi, et vers où.
Elle évalue
Attaque ou non, et avec quelle confiance.
Elle explique
Les raisons du verdict, pour vérifier.
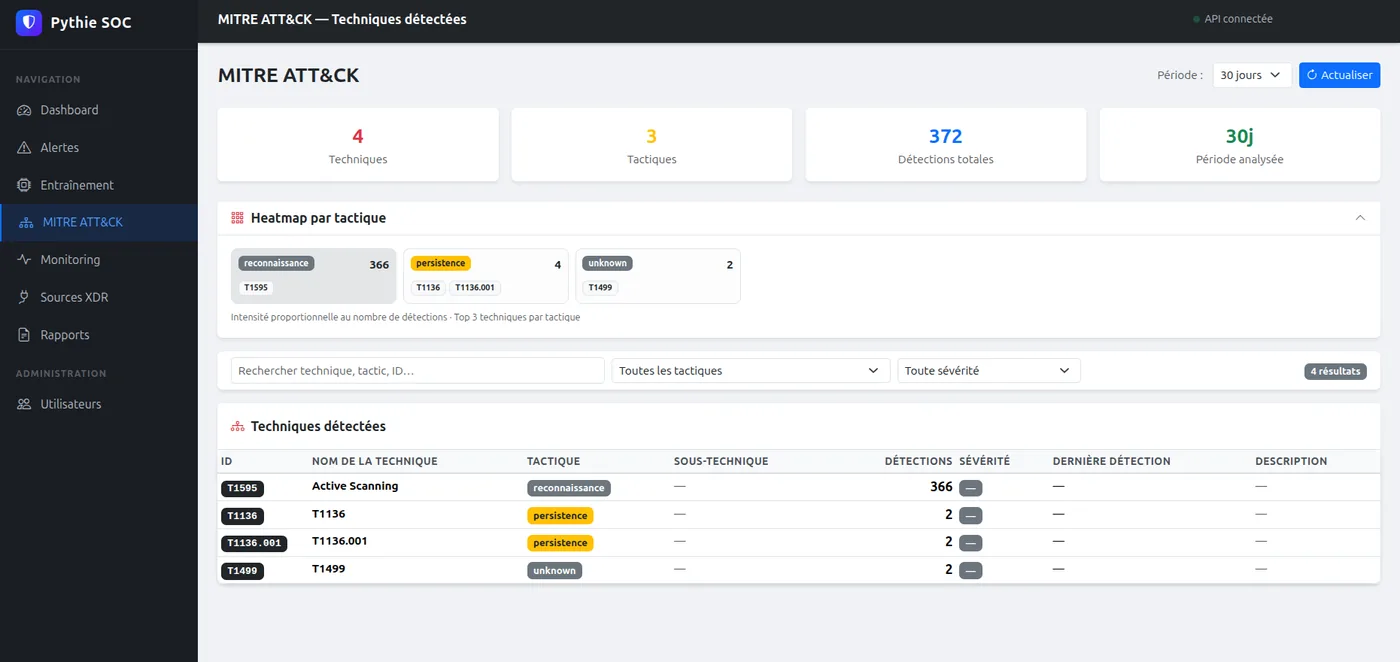
Techniques
Les tactiques de l'attaquant, regroupées.
- Classement MITRE ATT&CK
- Sur 30 jours ou plus
- Utilisable avec d'autres SIEM
Souveraineté
Une IA qui reste dans votre pays
Hébergée dans votre pays
Dans le respect des lois en vigueur.
Le strict nécessaire
Seules les alertes à analyser lui parviennent, chiffrées.
L'analyste décide
Pythie conseille, votre seuil tranche.
Questions sur Pythie
Fonctionne-t-elle sans NOX ?
Oui, elle analyse aussi d'autres outils. NOX reste la source la plus riche.
Où est hébergée Pythie ?
Dans votre pays, selon les lois en vigueur. Seules les alertes à analyser lui sont transmises, chiffrées.
Peut-elle se tromper ?
Oui. C'est pour cela qu'elle explique chaque verdict.